Когда-то SSL-сертификат был почти ритуалом.
Его выпускали, устанавливали, проверяли — и потом надолго забывали о нём. Для владельца сайта это был почти символ спокойствия: замочек в браузере есть, HTTPS работает, значит всё в порядке.
Но интернет больше не любит долгую неподвижность.
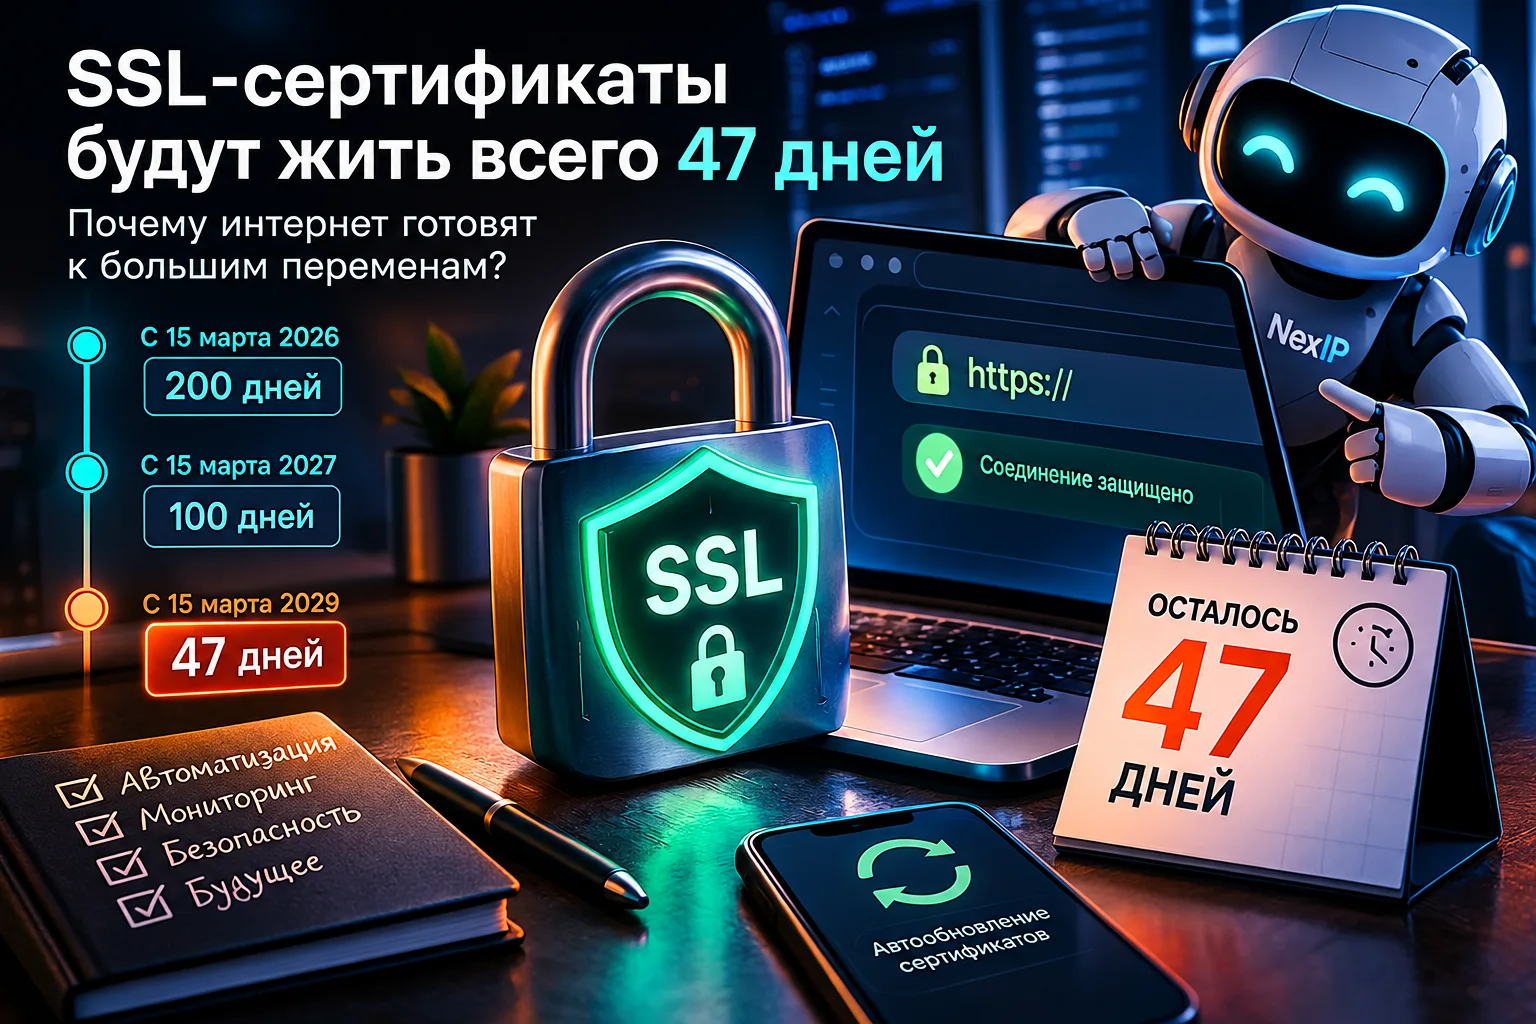
Теперь правила меняются так, будто сама сеть решила жить быстрее. По действующим требованиям CA/Browser Forum максимальный срок действия публично доверенных TLS-сертификатов уже сокращён до 200 дней для сертификатов, выпущенных с 15 марта 2026 года, затем сократится до 100 дней с 15 марта 2027 года, а с 15 марта 2029 года — до 47 дней. Эти изменения закреплены в Baseline Requirements, где график сокращения прямо указан в разделе о сроках действия сертификатов. Само изменение внесено ballot SC081, принятой 11 апреля 2025 года.
На первый взгляд это выглядит почти абсурдно.
Зачем превращать привычную и относительно стабильную систему в вечную гонку продлений?
Но если посмотреть внимательнее, в этом решении есть своя логика.
Интернет давно перестал быть средой, где можно годами полагаться на однажды выданное доверие. Сертификат — это не просто технический файл. Это обещание: да, именно этот сайт действительно тот, за кого себя выдаёт. И чем дольше действует такое обещание, тем дольше сохраняется риск, что за это время что-то изменится: инфраструктура, права на домен, настройки безопасности или сам контроль над ресурсом.
Поэтому вместе со сроком жизни сертификатов сокращается и срок повторного использования данных проверки домена или IP-адреса. До 15 марта 2026 года эти данные могли использоваться до 398 дней, затем предел снижен до 200 дней, с 15 марта 2027 года — до 100 дней, а с 15 марта 2029 года — всего до 10 дней. И это, пожалуй, даже более важный сигнал, чем сами 47 дней: рынок требует не просто чаще перевыпускать сертификаты, а чаще заново подтверждать доверие.
Именно здесь начинается настоящая история.
Эта реформа на самом деле не столько про сертификаты, сколько про взросление интернета. Мир уходит от модели, в которой безопасность держится на редких ручных действиях. Его подталкивают к другой логике: всё, что связано с доверием, должно обновляться автоматически, регулярно и без человеческой забывчивости.
Проще говоря, интернет всё меньше рассчитывает на то, что администратор “не забудет продлить”, и всё больше — на то, что продление будет встроено в сам процесс работы сайта.
Для крупных компаний это не революция, а скорее подтверждение давно выбранного пути. У них уже есть автоматизация, системы уведомлений, ACME-клиенты, сценарии перевыпуска. А вот для небольших сайтов, старых проектов, самописных панелей и «сделали один раз и не трогаем» это будет почти культурный шок.
Потому что 47 дней — это уже не тот срок, который можно спокойно держать в голове.
Это не “потом как-нибудь обновим”.
Это уже режим, в котором ручное управление становится почти бессмысленным.
И в этом есть любопытный парадокс. С одной стороны, всё усложняется: привычная схема уходит, ответственность за стабильность HTTPS растёт, любой сбой в автоматизации может быстрее привести к проблеме. С другой — именно такие изменения делают интернет в целом более живым, более проверяемым и менее инертным.
Чем короче срок действия сертификата, тем меньше окно, в течение которого устаревшее или ошибочно выданное доверие может оставаться в силе. Да, это добавляет хлопот. Но одновременно уменьшает время, когда проблема может тихо существовать в фоне.
Поэтому новость про 47 дней — это не пугающая техническая мелочь и не скучная поправка в правилах. Это момент, когда становится ясно: старый интернет, где сертификат можно было выпустить “и забыть”, уходит в прошлое.
Новый интернет будет чаще проверять, чаще обновлять и меньше доверять надолго.
Для владельца сайта вывод очень простой.
Если HTTPS на проекте до сих пор живёт в полу-ручном режиме, если продление сертификата зависит от памяти, заметок в календаре или случайного письма на почте — пора менять подход уже сейчас. Потому что пока одни будут по-прежнему воспринимать сертификат как нечто формальное, другие quietly перейдут на нормальную автоматизацию и просто не заметят, как интернет окончательно поменял правила игры.
Именно поэтому история про 47 дней на самом деле не про срок.
Она про дисциплину.
Про зрелость инфраструктуры.
И про тот момент, когда даже маленькому сайту придётся жить по правилам большого интернета.
В журнале NexIP есть другие полезные разборы и исследования.
NEXIP / ИНСТРУМЕНТЫ
Проверьте на практике
Проверьте параметры из статьи с помощью инструментов NexIP.
Проверка сайта
Проверяет доступность сайта, HTTP-статус, редиректы и время ответа.
Открыть инструментNEXIP / ДИАГНОСТИКА
Перейдите от теории к проверке
Проверьте сайт, домен или сетевые параметры с помощью инструментов NexIP.
Читайте дальше
Материалы по теме
Как узнать срок действия SSL-сертификата
Как проверить срок SSL/TLS-сертификата: notBefore, notAfter, OpenSSL, curl, ACME, автоматическое продление и мониторинг истечения.
ЧитатьЧто такое SSL-сертификат
Полное руководство по SSL/TLS: как работает HTTPS, сертификаты, SAN, wildcard, цепочка доверия, SNI, OpenSSL и диагностика через NexIP.
ЧитатьПочему браузер пишет «Подключение не защищено»
Сообщение «Подключение не защищено» не обязательно означает, что сайт заражён или вас прямо сейчас взламывают. Оно означает, что браузер не смог нормально подтвердить защищённость HTTPS-соединения. Причин несколько — от банально…
Читать